- Aktiv ausgenutzt: Cisco PSIRT bestätigt Angriffe in freier Wildbahn auf Remote-Access-SSL-VPN von ASA und FTD (
CVSS v3.1: 8.6 High). - Unauthentisierter DoS: Ein entfernter Angreifer kann durch eine präparierte Verbindungsanfrage ohne Login einen unerwarteten Reload der Firewall erzwingen.
- Spezifische Bedingung: Verwundbar sind Systeme mit aktivem WebVPN / SSL-VPN und konfigurierter Secondary Authentication in relevanten Tunnel Groups.
1. Executive Summary
Cisco warnt vor CVE-2026-76418, einer aktiv ausgenutzten Schwachstelle im Remote-Access-SSL-VPN von Cisco Secure Firewall ASA und Secure Firewall FTD. Ein nicht authentisierter Angreifer kann unter bestimmten Konfigurationsbedingungen eine präparierte Verbindungsanfrage senden und einen unerwarteten Reload der Firewall auslösen. Cisco bewertet die Schwachstelle mit CVSS v3.1: 8.6 (High); betroffen ist die Verfügbarkeit, nicht eine von Cisco bestätigte Rechteausweitung oder Remote Code Execution. [1]
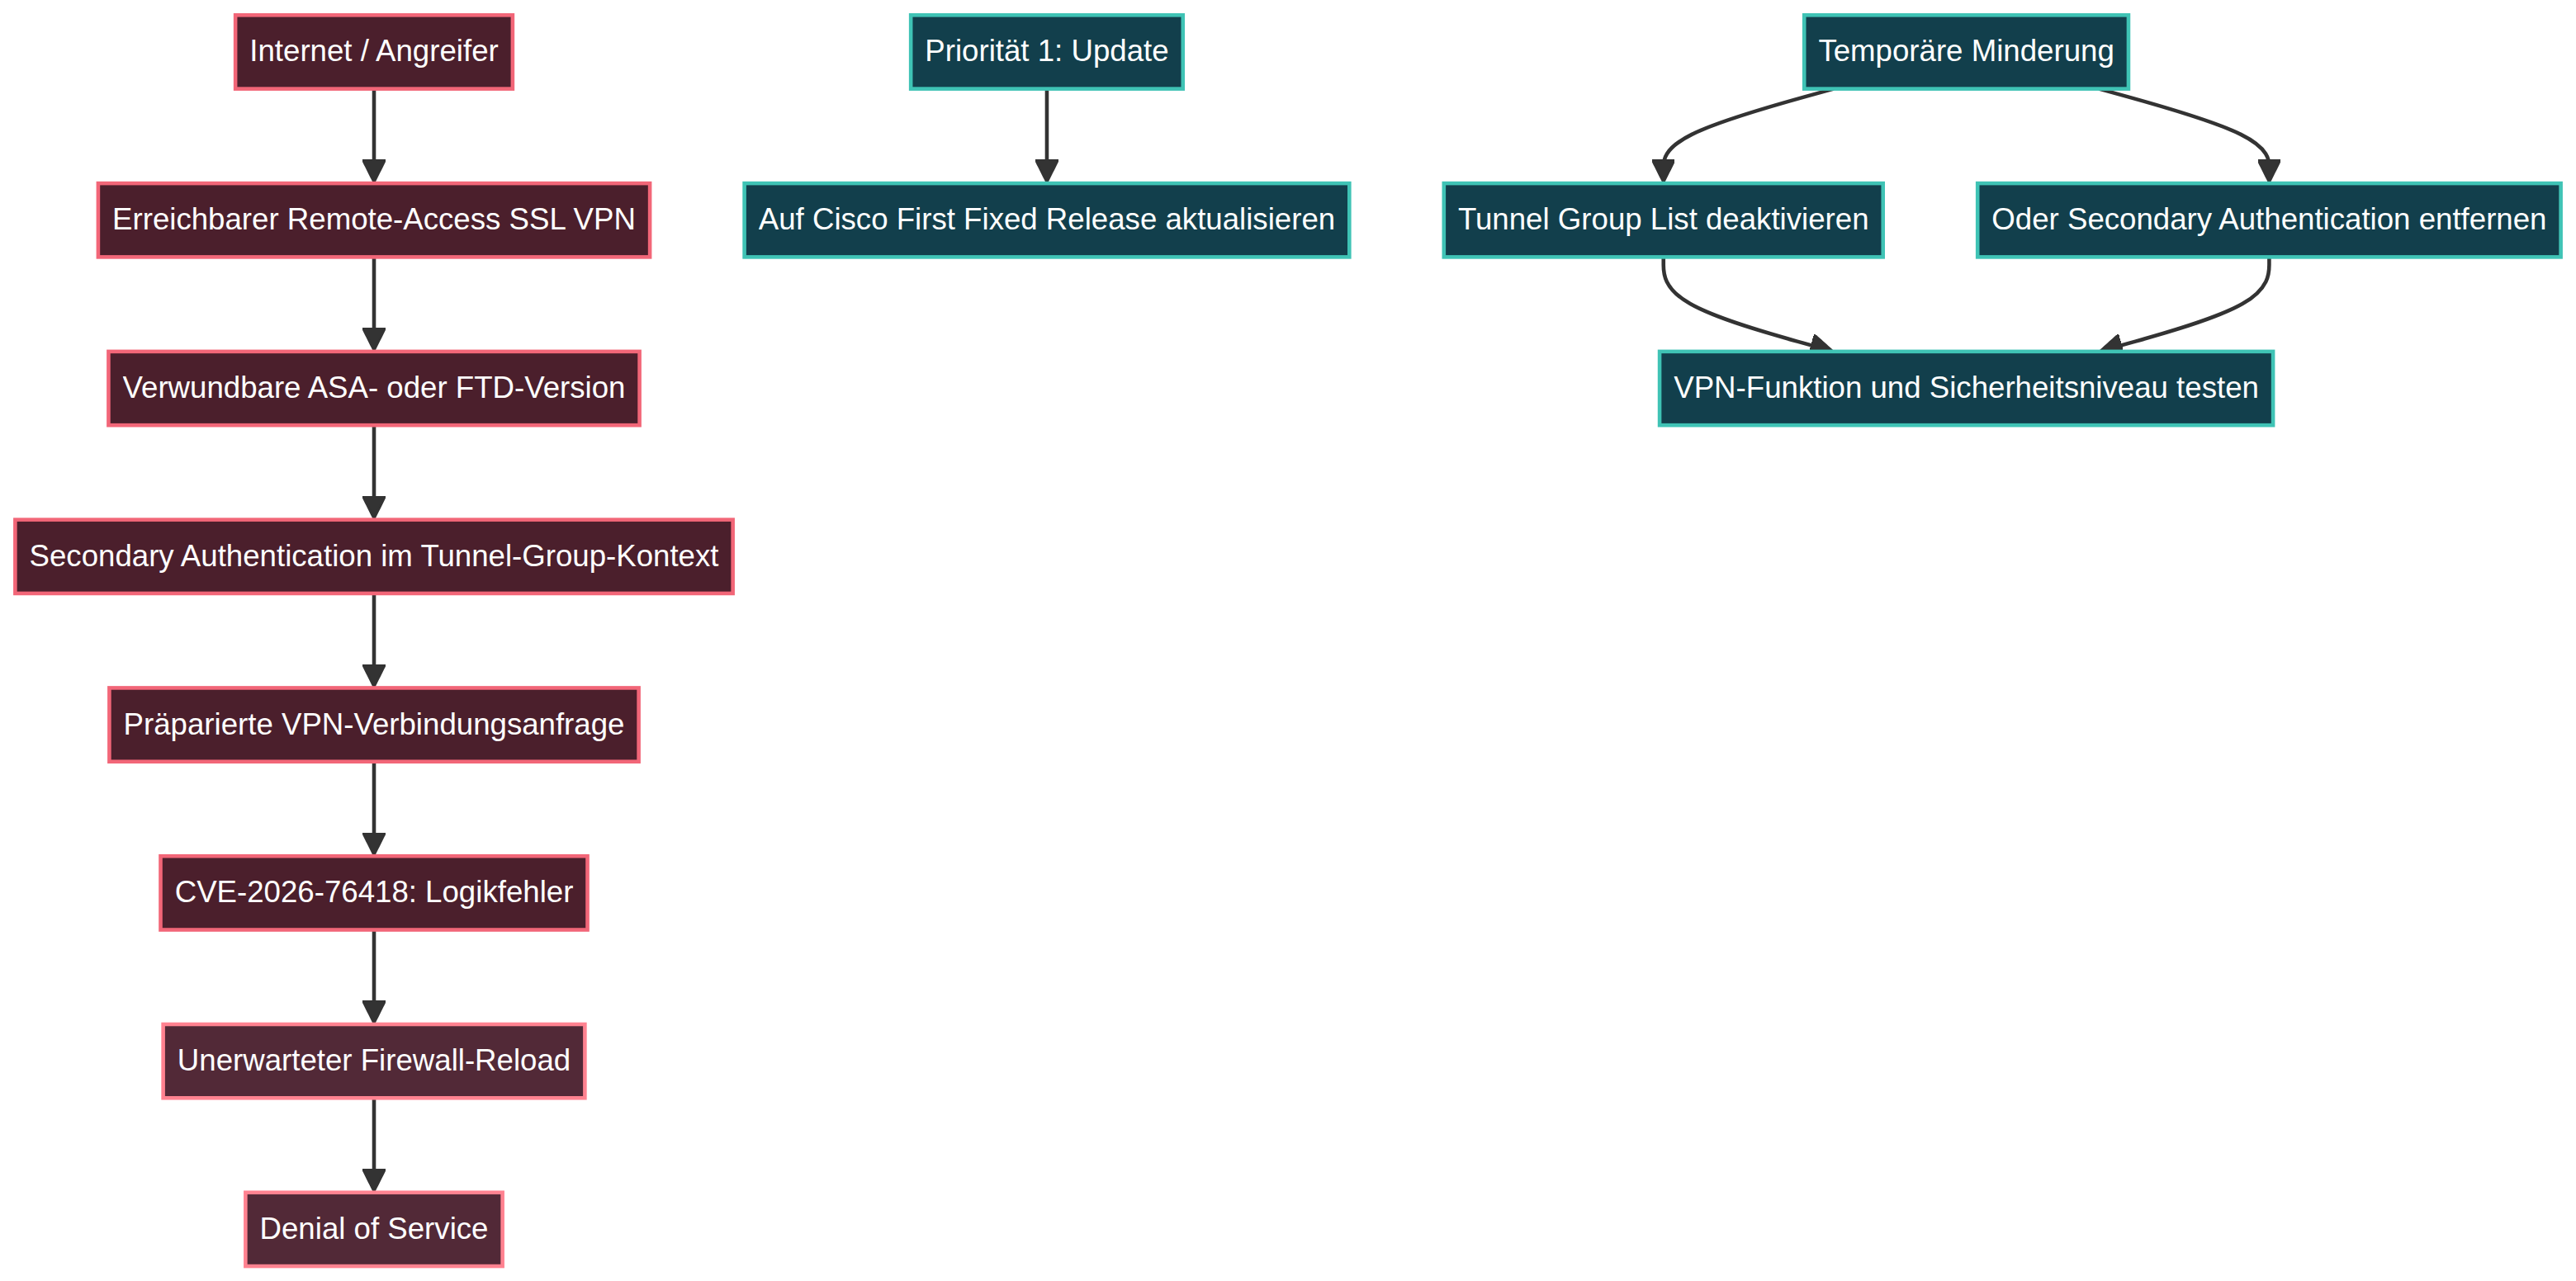
Die Voraussetzungen sind klar eingrenzbar, aber für VPN-Gateways kritisch: Eine verwundbare ASA- oder FTD-Version muss laufen, der SSL-Remote-Access-VPN-Login muss erreichbar sein und in einem relevanten Tunnel-Group-Kontext muss Secondary Authentication konfiguriert sein. Cisco PSIRT wurde im Oktober 2026 auf aktive Ausnutzung aufmerksam; ein erfolgreicher VPN-Login ist für das Erreichen des verwundbaren Verarbeitungspfads nicht nötig. [1] [2]
2. Betroffene Systeme & Versionsmatrix
CVE-2026-76418 betrifft ausschließlich Cisco Secure Firewall ASA Software und Cisco Secure FTD Software unter den oben genannten Konfigurationsvoraussetzungen. Nicht betroffen sind laut Cisco Cloud-delivered Firewall, Cloud-delivered Firewall Management Center, Secure Access und Secure FMC Software. [1]
| Produktlinie | Verwundbare Releases | Erste bereinigte Release (First Fixed) | Status |
|---|---|---|---|
| Cisco ASA 9.16 & früher | < 9.16.4.104 | 9.16.4.104 |
Fix verfügbar |
| Cisco ASA 9.18 | < 9.18.4.96 | 9.18.4.96 |
Fix verfügbar |
| Cisco ASA 9.20 | < 9.20.4.50 | 9.20.4.50 |
Fix verfügbar |
| Cisco ASA 9.22 | < 9.22.3.200 | 9.22.3.200 |
Fix verfügbar |
| Cisco ASA 9.23 | < 9.23.1.48 | 9.23.1.48 |
Fix verfügbar |
| Cisco ASA 9.24 | < 9.24.1.27 / < 9.24.10.1 | 9.24.1.27 oder 9.24.10.1 |
Fix verfügbar |
| Cisco FTD 7.0 & früher | < 7.0.11 | 7.0.11 |
Fix verfügbar |
| Cisco FTD 7.2 | < 7.2.13 | 7.2.13 |
Fix verfügbar |
| Cisco FTD 7.4 | < 7.4.9 | 7.4.9 |
Fix verfügbar |
| Cisco FTD 7.6 | < 7.6.7 | 7.6.7 |
Fix verfügbar |
| Cisco FTD 7.7 | < 7.7.14 | 7.7.14 |
Fix verfügbar |
| Cisco FTD 10.0 | < 10.0.3 | 10.0.3 |
Fix verfügbar |
| Cisco FTD 10.1 | < 10.1.1 | 10.1.1 |
Fix verfügbar |
| Cloud-delivered FMC / Secure Access | Keine Betroffenheit | Nicht zutreffend | Nicht betroffen |
Entscheidend ist nicht allein die Version. Cisco beschreibt die Konfiguration als verwundbar, wenn webvpn vorhanden ist, SSL VPN auf mindestens einem Interface aktiviert wurde und Secondary Authentication im relevanten Tunnel Group Scope konfiguriert ist. Bei aktivierter tunnel-group-list sind alle Tunnel Groups einschließlich DefaultWEBVPNGroup zu prüfen. Ist die Gruppenliste deaktiviert oder nicht konfiguriert, bleibt DefaultWEBVPNGroup maßgeblich. [1]
3. Technischer Angriffsvektor
Der Fehler liegt in der Verarbeitung von Tunnel Groups mit Secondary Authentication im Remote-Access-SSL-VPN. Cisco beschreibt die Ursache als Logikfehler. Eine speziell präparierte Anfrage während des Verbindungsaufbaus kann den verwundbaren Pfad erreichen und den Reload des Geräts auslösen. [1] [2]
Der Angriff ist remote und unauthentisiert. Er benötigt keinen gültigen VPN-Account und keinen erfolgreichen Login. Der CVSS-v3.1-Vektor von Cisco lautet CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:N/A:H/E:X/RL:X/RC:X: Netzwerkzugriff, geringe Angriffskomplexität, keine Privilegien und keine Nutzerinteraktion, bei hohem Einfluss auf die Verfügbarkeit. [1]
4. Status der Ausnutzung & Bedrohungslage
Aktiv in freier Wildbahn ausgenutzt: Ja. Cisco PSIRT bestätigt, im Oktober 2026 von aktiver Ausnutzung erfahren zu haben. Das Advisory wurde am 28. Oktober veröffentlicht; am 29. Oktober berichteten unter anderem SecurityWeek, BleepingComputer und The Hacker News über die Schwachstelle und die bereitgestellten Fixes. [1] [3] [4] [5]
Cisco hat keine Indicators of Compromise, keine Angriffsinfrastruktur, keine Zielgruppen und keine Attribution veröffentlicht. Ein Zusammenhang mit Ransomware ist in den ausgewerteten Hersteller- und Fachquellen nicht belegt. Auch ein öffentlicher Exploit wird hier nicht bewertet. Die Risikoeinstufung stützt sich auf die Herstellerbestätigung aktiver Ausnutzung und auf die exponierte Rolle eines SSL-VPN-Gateways, nicht auf Annahmen über Angreifer oder Folgeangriffe. [1] [3]
5. Sofortmaßnahmen & Patch-Anleitung
-
Exposition und Konfiguration sofort feststellen. Prüfen Sie auf ASA-Systemen zunächst, ob Remote-Access SSL VPN aktiviert ist und welche Tunnel Groups Secondary Authentication verwenden. Die folgenden Abfragen sind Leseoperationen; führen Sie sie im privilegierten EXEC-Modus aus und sichern Sie die Konfiguration vor jeder Änderung:
show running-config webvpn
show running-config all tunnel-group
show version
Achten Sie auf
webvpn, auf einenable <interface_name>und aufsecondary-authentication-server-group. Bei FTD prüfen Sie die bereitgestellte Remote-Access-VPN-Policy und die resultierende Laufzeitkonfiguration in Secure FMC oder Secure FDM. [1] -
Das Upgrade als vollständige Behebung priorisieren. Planen Sie ein Wartungsfenster und aktualisieren Sie ASA oder FTD auf die im vorherigen Abschnitt passende First Fixed Release. Prüfen Sie zuvor Plattformkompatibilität, High-Availability- bzw. Failover-Status, verfügbaren Speicher und den von Cisco empfohlenen Upgrade-Pfad. Das Cisco-Advisory enthält bewusst produkt- und release-spezifische Zielstände; verwenden Sie keinen pauschalen Image-Namen oder nicht dokumentierte CLI-Befehle. [1]
-
Falls ein Patch nicht sofort möglich ist, die dokumentierte Minderung bewerten. Cisco nennt keine vollständige Problemumgehung, aber zwei temporäre Konfigurationsmaßnahmen. Wenn
DefaultWEBVPNGroupkeine Secondary Authentication nutzt, kann im WebVPN-Konfigurationsmodus die Gruppenliste deaktiviert werden:webvpn no tunnel-group-list enableDanach können Nutzer auf der Login-Seite kein Verbindungsprofil mehr aus einer Liste auswählen. Sie müssen den korrekten Tunnel-Group-Namen kennen. Diese Änderung beseitigt die Exposition nicht, wenn
DefaultWEBVPNGroupselbst Secondary Authentication verwendet. [1] -
Wenn
DefaultWEBVPNGroupoder eine benutzerdefinierte Tunnel Group Secondary Authentication nutzt, deren Entfernung nur kontrolliert einsetzen. Cisco nennt dazu den Befehlno secondary-authentication-server-groupim jeweiligen Tunnel-Group-Kontext. Für den Default-Kontext lautet das typische Befehlsmuster:tunnel-group DefaultWEBVPNGroup general-attributes no secondary-authentication-server-groupDie Maßnahme senkt den Schutz des Remote-Access-VPN. Testen Sie Auswirkungen auf MFA- bzw. RADIUS-/LDAP-Workflows, Change-Control-Anforderungen und Notfallzugänge, bevor Sie sie ausrollen. Sie ist kein Ersatz für das Update. [1]
-
Nach dem Change kontrollieren und überwachen. Vergleichen Sie die laufende Version erneut mit der First Fixed Release, überprüfen Sie den HA-/Failover-Zustand und führen Sie einen kontrollierten VPN-Verbindungstest über jedes relevante Profil aus. Überwachen Sie bis zum Patch und danach Device-Reloads, VPN-Verbindungsabbrüche sowie auffällige Anfragen an den Remote-Access-VPN. Cisco hat keine IoCs veröffentlicht; eine belastbare Detektion stützt sich daher auf Baselines Ihrer eigenen Firewall-, VPN- und Verfügbarkeitslogs. [1] [4]
6. Fazit & strategische Einordnung
CVE-2026-76418 ist kein generischer „Cisco-Fehler“, sondern ein dringend zu prüfendes Risiko für eine klar definierte, häufig internetexponierte SSL-VPN-Konfiguration. Die Attack Surface lässt sich präzise einschränken: Erreichbarkeit des Remote-Access-VPN, verwundbarer ASA-/FTD-Release und Secondary Authentication im Tunnel-Group-Kontext. Das reduziert unnötige Alarmierung, darf aber kein Grund sein, die Prüfung aufzuschieben.
Für betroffene Umgebungen hat das Update auf die Cisco-First-Fixed-Release Vorrang. Die temporäre Entfernung von Secondary Authentication kann die Schwachstelle mindern, verändert aber gerade an einem Fernzugang die Sicherheitsarchitektur. Sie gehört deshalb in einen dokumentierten Emergency Change mit Test, Rückfallplan und einer anschließenden Patch-Umsetzung. Redundante VPN-Gateways, überwachte Reload-Ereignisse und ein verlässliches Asset- sowie Release-Management begrenzen die Betriebswirkung künftiger Perimeter-Schwachstellen.
7. Offizielle Quellen & Referenzen
- [1] Cisco Security Advisory: Cisco Security Advisory zu CVE-2026-76418
- [2] CVE.org: CVE Record zu CVE-2026-76418
- [3] SecurityWeek: SecurityWeek zur aktiv ausgenutzten Cisco-VPN-Schwachstelle
- [4] BleepingComputer: BleepingComputer zur Cisco-ASA- und FTD-Zero-Day-Schwachstelle
- [5] The Hacker News: The Hacker News zu Cisco ASA und FTD CVE-2026-76418