Angebliche Zahlungsprobleme und eine bedrohliche 24-Stunden-Frist: Betrüger versenden derzeit massenhaft gefälschte E-Mails im Namen von Apple. Wer unbedacht dem Link folgt, riskiert Apple-ID-Zugangsdaten und Kreditkarteninformationen.
1. Das Wichtigste in Kürze
Eine gefälschte Mail im Namen von Apple behauptet, die Zahlung für ein iCloud+-Abo sei gescheitert, und fordert eine Aktualisierung der Rechnungsinformationen innerhalb von 24 Stunden. Die Verbraucherzentrale dokumentiert das konkrete Beispiel am 2. November 2026; das 1&1 Magazin greift die Warnung am 3. November erneut auf. [1] [2]
Betroffen sein können Menschen, die privat oder beruflich Apple-Accounts und iCloud+ nutzen – eine besondere Ausrichtung auf kleine Firmen ist allerdings nicht belegt. Die wichtigste Schutzmaßnahme: Nicht den Mail-Link verwenden, sondern den Zahlungsstatus unabhängig in den selbst geöffneten Apple-Einstellungen prüfen. [3]
- Der Vorwand: Betreff „Aktualisieren Sie Ihre Rechnungsinformationen“ – angebliche Aussetzung des iCloud+-Speichers binnen 24 Stunden.
- Die Falle: Der Link führt auf gefälschte Phishing-Seiten, die Passwörter, 2FA-Codes und Kreditkartendaten abgreifen wollen.
- Keine Softwarelücke: Kein iOS- oder macOS-Bug, sondern reines Social Engineering mit künstlichem Zeitdruck.
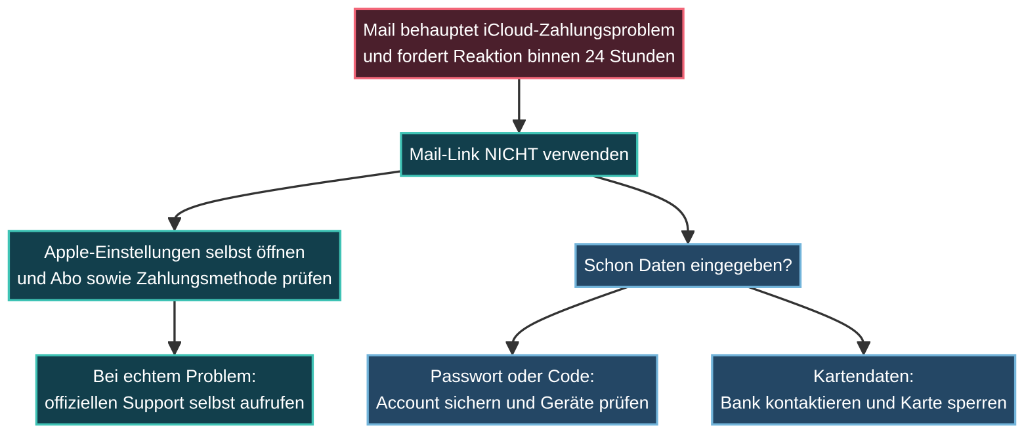
- Goldene Regel: Niemals über den Link in der E-Mail reagieren. Zahlungsstatus immer direkt über die eigenen Geräteeinstellungen aufrufen.
2. Betroffene Nutzer & Systeme
Die Nachricht richtet sich an vermeintliche Apple-Kunden. Ihr Betreff lautet im dokumentierten Beispiel „Aktualisieren Sie Ihre Rechnungsinformationen“. Als Grund wird eine nicht verarbeitete iCloud+-Zahlung genannt; ohne rechtzeitige Reaktion werde das Abonnement ausgesetzt. [1]
Für ein Einzelunternehmen oder Selbstständige kann eine solche Mail besonders plausibel wirken, wenn Cloud-Speicher tatsächlich für Arbeitsunterlagen oder Gerätesicherungen genutzt wird. Das erklärt die praktische Relevanz, bedeutet aber nicht, dass die Warnung einen gezielten Angriff auf Unternehmen nachweist.
Es handelt sich nicht um eine belegte Sicherheitslücke in iOS, macOS oder iCloud. Deshalb gibt es zu dieser Warnung keine betroffene Versionsspanne, keine Patch-Version, keine CVE und keinen passenden CVSS-Score. Die Täter setzen auf Täuschung und Zeitdruck, nicht auf einen dokumentierten Softwarefehler.
3. So funktioniert der Betrugsversuch
Die Mail kombiniert einen vertrauten Dienst mit einem angeblich dringenden Problem: Ein Abo droht auszufallen, wenn die Zahlungsinformationen nicht schnell aktualisiert werden. Der Link in der Nachricht soll dazu verleiten, diesen Vorgang sofort auszuführen. Selbst der Zusatz, die Mail könne nach einer bereits erfolgten Aktualisierung ignoriert werden, lässt sie wie eine gewöhnliche Service-Mitteilung wirken. [1]
Die Verbraucherzentrale nennt im konkreten Beispiel mehrere Warnzeichen: fehlende Anrede, unseriöse Absenderadresse, kurze Frist und die Aufforderung zur Datenaktualisierung per Link. Einzelne Merkmale reichen nicht immer zur sicheren Bewertung. Auch eine persönliche Anrede oder ein professionelles Layout machen eine Mail nicht automatisch echt. [1] [5]
Eine nachgebaute Anmeldeseite könnte Zugangsdaten oder Zahlungsinformationen abfragen. Welche konkreten Formularfelder die verlinkte Seite dieses Beispiels enthält, ist in den verwendeten Warnquellen jedoch nicht belegt. Deshalb werden hier weder ein bestimmter Ablauf der Folgeseite noch eine bereits erfolgreiche Kontoübernahme behauptet.
4. Was aktuell bestätigt ist – und was nicht
Bestätigt ist ein aktuelles Phishing-Beispiel: Die Verbraucherzentrale hat eine entsprechende eingegangene Nachricht ausgewertet und am 2. November beschrieben. Es geht damit um eine konkrete neue Beobachtung, nicht lediglich um einen allgemeinen Hinweis, dass Apple-Mails gefälscht werden können. [1]
Nicht belegt sind Opferzahlen, Schadenssummen oder die Größe der Verbreitung. Auch eine erfolgreiche Übernahme von Apple-Accounts wird in den hier verwendeten Warnquellen nicht nachgewiesen. Die Grundmasche ist nicht neu; aktuell sind der dokumentierte Mail-Vorwand und die erneute Berichterstattung. [1] [2]
Eine echte Zahlungsstörung kann natürlich vorkommen. Die sichere Reaktion besteht deshalb nicht darin, jede Zahlungsnachricht pauschal zu ignorieren. Sie besteht darin, den Vorgang unabhängig von der Mail im eigenen Account zu prüfen. [3]
5. Konkrete Sofortmaßnahmen: Schutz und Hilfe nach einem Fehler
Noch nicht reagiert: Den sicheren Weg nehmen
-
Nicht antworten und keine Links oder Anhänge öffnen:
Geben Sie über die Nachricht weder Passwörter noch Zahlungsinformationen ein. Markieren Sie sie als Phishing oder Spam. [1] [5] -
Apple-Einstellungen selbst öffnen:
Prüfen Sie im Account-Bereich (auf iPhone/iPad unter Einstellungen > Name > Zahlung & Versand bzw. Abonnements) die Zahlungsmethode und den tatsächlichen Abo-Status. Nutzen Sie bei Unklarheiten nur Apples offiziellen Support – nie Kontaktdaten aus der Mail. [3] -
Bestätigungscodes niemals weitergeben:
Nutzen Sie ein eigenes, sicheres Passwort und Zwei-Faktor-Authentifizierung (2FA). Bestätigen Sie niemals Anmeldeanfragen auf Ihren Geräten, die Sie nicht unmittelbar selbst ausgelöst haben. [4] [5] -
Die Nachricht melden:
Apple nimmt verdächtige Mails unterreportphishing@apple.comentgegen. Für das deutsche Phishing-Radar können Sie das Beispiel zusätzlich anphishing@verbraucherzentrale.nrwweiterleiten. [1] [3]
Passwort oder Bestätigungscode eingegeben?
Ändern Sie das Apple-Account-Passwort sofort über die selbst geöffneten Geräteeinstellungen oder die selbst eingegebene Adresse account.apple.com. Prüfen Sie die mit dem Account verbundenen Geräte, entfernen Sie unbekannte Geräte und kontrollieren Sie hinterlegte Telefonnummern. Falls das Passwort auch bei anderen Diensten genutzt wurde, ändern Sie es dort ebenfalls. [4]
Wenn Sie keinen Zugriff mehr auf den Account haben, starten Sie die Wiederherstellung über die offizielle Adresse iforgot.apple.com. Bei beruflicher Nutzung informieren Sie umgehend Ihre IT, um betroffene Firmendaten und Dienste abzusichern. [4]
Kartendaten eingegeben?
Kontaktieren Sie sofort Ihre Bank oder den Kartenanbieter über einen bereits bekannten Kontaktweg (z. B. Sperr-Notruf 116 116 oder die offizielle Banking-App) und lassen Sie die Karte sperren. Prüfen Sie Abbuchungen und reklamieren Sie unberechtigte Transaktionen sofort. Sichern Sie Belege und erstatten Sie Anzeige bei der Polizei. [6]
Wichtig: Eine Änderung des Apple-Passworts schützt keine preisgegebenen Kreditkartendaten! Wurden sowohl Login- als auch Bezahldaten eingegeben, müssen beide Seiten getrennt abgesichert werden.
6. Fazit: echte Zahlungsprobleme prüfen, falschen Zeitdruck stoppen
Die gefälschte iCloud+-Mail versucht, eine notwendige Prüfung in eine überstürzte Dateneingabe umzuwandeln. Ihr stärkstes Mittel ist die angebliche 24-Stunden-Frist. Der Schutz ist ebenso konkret: die Mail nicht als Zugang zum Account verwenden und einen möglichen Zahlungsfehler auf einem selbst gewählten, vertrauenswürdigen Weg klären.
Wer bereits Daten eingegeben hat, sollte ohne Schuldzuweisung handeln: Account sichern, bei Kartendaten die Bank kontaktieren und beruflich genutzte Zugänge intern melden. Gato Dynamics unterstützt kleine Unternehmen bei verständlichen Sicherheitsabläufen und Kontoschutz: gatodynamics.de • support@gatodynamics.tech.
7. Offizielle Quellen & Referenzen
- [1] Verbraucherzentrale Phishing-Radar: Verbraucherzentrale NRW: iCloud-Zahlungsphishing vom 2. November 2026
- [2] 1&1 Magazin: 1&1 Magazin: Apple-Nutzer im Visier, Update vom 3. November 2026
- [3] Apple Support: Apple Hilfe zu verdächtigen Nachrichten und Zahlungsinformationen
- [4] Apple Account Sicherheit: Apple Hilfe bei einem kompromittierten Apple Account
- [5] Apple Social Engineering Guide: Apple Hinweise zu Social Engineering und Phishing-Prävention
- [6] Commerzbank Sicherheitsratgeber: Commerzbank Hilfe bei Karten-Phishing und gestohlenen Kartendaten