Warum das erste Update nicht genügt: Ivanti Connect Secure (ICS) wird über eine Kette aus drei Schwachstellen aktiv in freier Wildbahn attackiert. Wer Ende Oktober auf Zwischenstände wie 25.1.1.2 oder 22.8R2.5 aktualisiert hat, muss erneut handeln.
1. Executive Summary
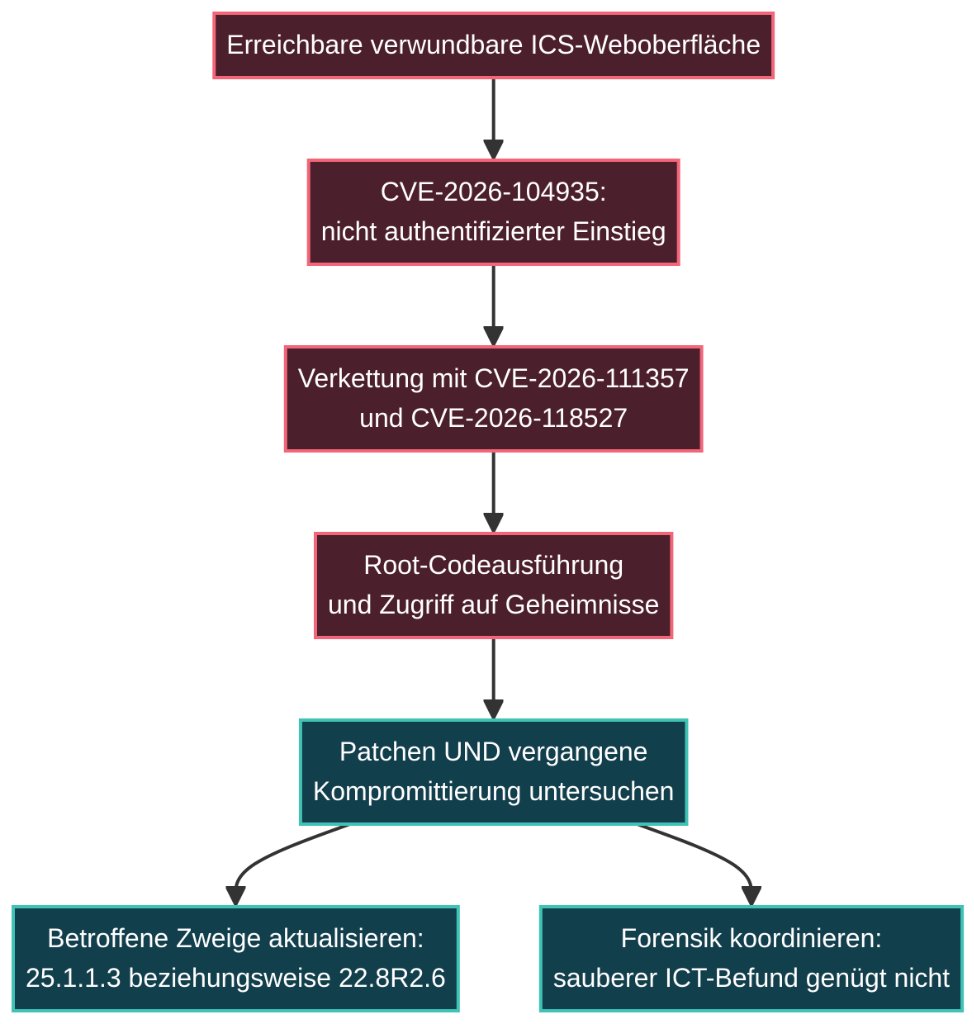
Ivanti Connect Secure (ICS) wird über eine Kette aus CVE-2026-104935, CVE-2026-111357 und CVE-2026-118527 angegriffen; Hersteller und CISA bestätigen aktive Ausnutzung. [1] [2] Eine am 2. November 2026 veröffentlichte Rapid7-Analyse macht für bereits aktualisierte Betreiber einen entscheidenden Unterschied deutlich: 25.1.1.2 und 22.8R2.5 schließen den ursprünglichen Einstieg, aber nicht die beiden zusätzlichen Schwachstellen. [3]
In den betroffenen Linien sind deshalb 25.1.1.3 beziehungsweise 22.8R2.6 die relevanten neuen Zielstände. [1] Zusätzlich zum Patch ist eine Untersuchung auf zurückliegende Kompromittierung erforderlich, denn ein sauberer Integrity-Checker-Befund allein liefert keine verlässliche Entwarnung. [2] [4]
- Erstes Update schließt nur den Einstieg: Die Stände 25.1.1.2 und 22.8R2.5 beheben CVE-2026-104935, lassen CVE-2026-111357 und CVE-2026-118527 jedoch offen.
- Neue Zielstände: Aktualisieren Sie betroffene 25.1.1-Zweige auf 25.1.1.3 und 22.8-Zweige auf 22.8R2.6.
- Integrity Checker reicht nicht: Ein unauffälliger Befund des Integrity Checker Tools (ICT) beweist keine Integrität; Speicher- und Netzwerkforensik sind vor einem Reset erforderlich.
- Credentials rotieren: Nach Kompromittierung müssen alle gespeicherten Zertifikate, AD-, Admin- und API-Geheimnisse zwingend erneuert werden.
2. Betroffene Systeme & Versionsmatrix
Die folgenden Angaben beziehen sich auf die jeweiligen ICS-Release-Zweige, nicht pauschal auf jedes ältere Ivanti-Produkt. Maßgeblich ist die aktualisierte englische Fassung des Herstelleradvisorys. [1]
| Schwachstelle | Betroffener Release-Zweig | Verwundbare Stände | Bereinigter Zielstand |
|---|---|---|---|
| CVE-2026-111357 & CVE-2026-118527 | ICS 25.1.1.x | 25.1.1.2 und früher Offen | 25.1.1.3 |
| CVE-2026-111357 & CVE-2026-118527 | ICS 22.8.x | 22.8R2.5 und früher Offen | 22.8R2.6 |
| CVE-2026-104935 (Initial) | ICS 25.1.1.x | 25.1.1.1 und früher | 25.1.1.2 |
| CVE-2026-104935 (Initial) | ICS 25.1.2.x | 25.1.2.2 und früher | 25.1.3.0 / 25.1.3.1 |
| CVE-2026-104935 (Initial) | ICS 22.8.x | 22.8R2.4 und früher | 22.8R2.5 |
| Ausnahme / Hardware | ISA4500, ISA6500, ISA8500 | 25.1.3.0 und später | Nicht betroffen |
| Ältere ICS-Linien | ICS 22.7.X und älter | Laut Solution-Abschnitt | Nicht betroffen |
Damit gilt für Betreiber der betroffenen 25.1.1- und 22.8-Linien: Ein erfolgreiches Oktober-Update auf 25.1.1.2 oder 22.8R2.5 ist kein Nachweis, dass alle drei nun bekannten Schwachstellen geschlossen sind. [1] [3]
Offizielle Bewertung: kein CVSS für die gesamte Kette
Für CVE-2026-111357 nennt Ivanti CVSS v3.1: 8,8 mit dem Vektor CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H. Der offizielle MITRE-CNA-Record bewertet dieselbe CVE mit CVSS v3.1: 7,0, dort mit CVSS:3.1/AV:L/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H. Die Bewertungen unterscheiden sich insbesondere bei Angriffskomplexität und Scope; hier wird keine eigene Neubewertung vorgenommen. [1] [5]
Die Herstellerbewertungen der beiden anderen CVEs sind als CVSS v3.0 ausgewiesen. Eine v3.1-/v4.0-Bewertung ist dafür in den ausgewerteten Quellen nicht verifiziert; deshalb wird hier kein Zahlenwert als v3.1 oder v4.0 ausgegeben. Ein kombinierter CVSS-Score für die Drei-CVE-Kette ist ebenfalls nicht belegt. [1]
3. Technischer Angriffsvektor
CVE-2026-104935 liefert den entfernten, nicht authentifizierten Einstieg. Ivanti beschreibt einen Authentication Bypass durch Spoofing, der die Ausführung beliebiger Befehle erlaubt. Der Angreifer braucht für diesen Einstieg keine gültigen VPN-Zugangsdaten. [1]
CVE-2026-111357 ermöglicht isoliert betrachtet einem lokalen, bereits niedrig privilegierten authentifizierten Angreifer eine Rechteausweitung. CVE-2026-118527 erlaubt einem entfernten authentifizierten Angreifer, Dateien mit kontrolliertem Inhalt unter einem bekannten Pfad abzulegen. Diese beiden Lücken sind deshalb nicht jeweils für sich eine unauthentifizierte RCE. [1]
Ihre Relevanz entsteht aus der Verkettung: Der erste Fehler eröffnet Zugriff, mit dem weitere Schritte möglich werden. Volexity rekonstruierte eine Kette bis zur unauthentifizierten Root-Codeausführung und dokumentierte unter anderem Credential-Diebstahl, AD-Abfragen nach LAPS-Passwörtern und BitLocker-Recovery-Informationen sowie Datenexfiltration. [4]
4. Status der Ausnutzung & Bedrohungslage
Aktive Ausnutzung ist bestätigt. Ivanti berichtet von einer begrenzten Zahl betroffener Kunden; CISA führt alle drei CVEs im KEV-Katalog. Volexity datiert die rekonstruierte Aktivität bereits auf Anfang Oktober. Die neue Analyse vom 2. November ist daher kein Beleg für eine an diesem Tag neu gestartete Angriffswelle. [1] [2] [3] [4]
Öffentliche technische Analyse und Indikatoren: vorhanden. Ein öffentlich lauffähiger Proof-of-Concept ist in den hier ausgewerteten Primärquellen hingegen nicht bestätigt. Technische Details und nachgewiesene Täteraktivität dürfen nicht mit einem frei verfügbaren Exploit gleichgesetzt werden. [4]
Ransomware-Bezug: CISA kennzeichnet die Verwendung in Ransomware-Kampagnen bei allen drei CVEs als „Unknown“. Daraus folgt weder eine bestätigte Ransomware-Kampagne noch der Nachweis, dass eine solche Verwendung ausgeschlossen ist. [6]
Für den Betrieb besonders wichtig: Volexity beschreibt speicherbasierte Änderungen und Log-Manipulation, die die Aussagekraft des Integrity Checker Tool (ICT) begrenzen. Ein unauffälliger ICT-Lauf ersetzt weder Speicher- noch Netzwerkforensik. [2] [4]
5. Konkrete Sofortmaßnahmen & Patch-Anleitung
-
Release, Build und Plattform gemeinsam erfassen:
Prüfen Sie den tatsächlichen Softwarestand und die Hardware-/VM-Plattform über Ihre bestehende Management-Anzeige und Inventur. Ordnen Sie jede Appliance einem Release-Zweig zu. Die pauschale Information „Ivanti wurde im Oktober gepatcht“ reicht nicht aus. -
Zusätzliche Fixes einspielen – nicht beim ersten Patch bleiben:
Aktualisieren Sie betroffene 25.1.1-Systeme auf mindestens 25.1.1.3. Für 22.8 empfiehlt Ivanti den Wechsel auf einen passenden 25.1.1.3-oder-neuer-Stand; wo die Migration nicht sofort möglich ist, ist 22.8R2.6 die genannte Zwischenlösung. Prüfen Sie den unterstützten Upgrade-Pfad, das Appliance-Modell und das vorgesehene Deployment, bevor Sie Änderungen vornehmen. [1]
Hinweis: Die 22.7- und 22.8-Linien erreichen laut Ivanti am 31. Januar 2027 das Supportende. -
Beweissicherung mit Eindämmung und Patch koordinieren:
Bei glaubwürdigem Verdacht sichern Sie verfügbare flüchtige Daten und relevante Logs möglichst vor Neustart, Factory Reset oder Neuaufbau. CISA empfiehlt ausdrücklich Netzwerk- und Speicherforensik. Für einen ersten defensiven Suchlauf auf einer bereits exportierten lokalen Logkopie kann folgender Read-only-Filter helfen:
Werten Sie insbesondere Abweichungen zwischen Request-URL undgrep -nE 'X-DSCGI-PATH|/dana-na/auth/url_default/welcome\.cgi' ./debuglog-export.txtX-DSCGI-PATHim Kontext aus. Keine Treffer schließen Ausnutzung nicht aus, vor allem bei manipulierten Logs. [4] -
Kompromittierte Systeme geordnet wiederherstellen & Geheimnisse rotieren:
CISA verweist bei Kompromittierungsverdacht auf Ivantis Recovery-Verfahren: Konfiguration sichern, physische Systeme zurücksetzen bzw. virtuelle Systeme neu aufbauen. CISA nennt ausdrücklich das Zurücksetzen aller betroffenen Kontopasswörter (Domain-, Admin- und lokale Konten), das Widerrufen und Erneuern gespeicherter Zertifikate sowie das Zurücksetzen von API-Schlüsseln und Lizenz-Server-Zugangsdaten. [2]
6. Fazit & strategische Einordnung
Der relevante Fehler im Patch-Management wäre jetzt, den ersten Fix mit dem Abschluss des gesamten Vorfalls zu verwechseln. Für die betroffenen Release-Zweige müssen die zusätzlichen Zielversionen 25.1.1.3 bzw. 22.8R2.6 geprüft und eingespielt werden. Parallel ist zu klären, ob die Appliance vor dem Update kompromittiert wurde.
Ein VPN-Gateway ist nicht nur ein extern erreichbarer Dienst. Dort gespeicherte Zugangsdaten und Integrationen können einen Übergang in interne Identitäts- und Administrationssysteme ermöglichen. Die belastbare Reaktion verbindet daher korrekten Patch-Stand, forensische Bewertung und Credential-Rotation.
7. Offizielle Quellen & Referenzen
- [1] Ivanti Security Advisory: Security Advisory Ivanti Connect Secure zu CVE-2026-104935 und Folge-Patches
- [2] CISA Alert: CISA Urges Patching Newly Exploited Vulnerabilities in Ivanti Connect Secure (Aktualisiert 30.10.2026)
- [3] Rapid7 ETR Analyse: Rapid7: Additional Ivanti Connect Secure Zero-Days Exploited in the Wild (02.11.2026)
- [4] Volexity Analyse: Volexity: A Series of Unauthenticated Events – Chained Exploitation of Ivanti Connect Secure Zero-Days
- [5] MITRE CNA Record: Offizieller MITRE CVE Record zu CVE-2026-111357 (CVSS 7.0)
- [6] CISA KEV Katalog: CISA Known Exploited Vulnerabilities Catalog (KEV)